高级设置👑
角色权限、系统字段、软删除、审计、数据权限等高级能力——开启后代码行为的变化与适合场景。
高级设置是一组企业级工程能力,订阅用户可用(免费版锁定)。每一项开启后,会直接影响生成的前后端代码。
高级设置按表生效:你配置了某个系统字段,那么包含该字段的表会启用对应能力;不包含该字段的表自动退化为普通表,不受影响。开启后重新生成代码才生效。
角色权限设置
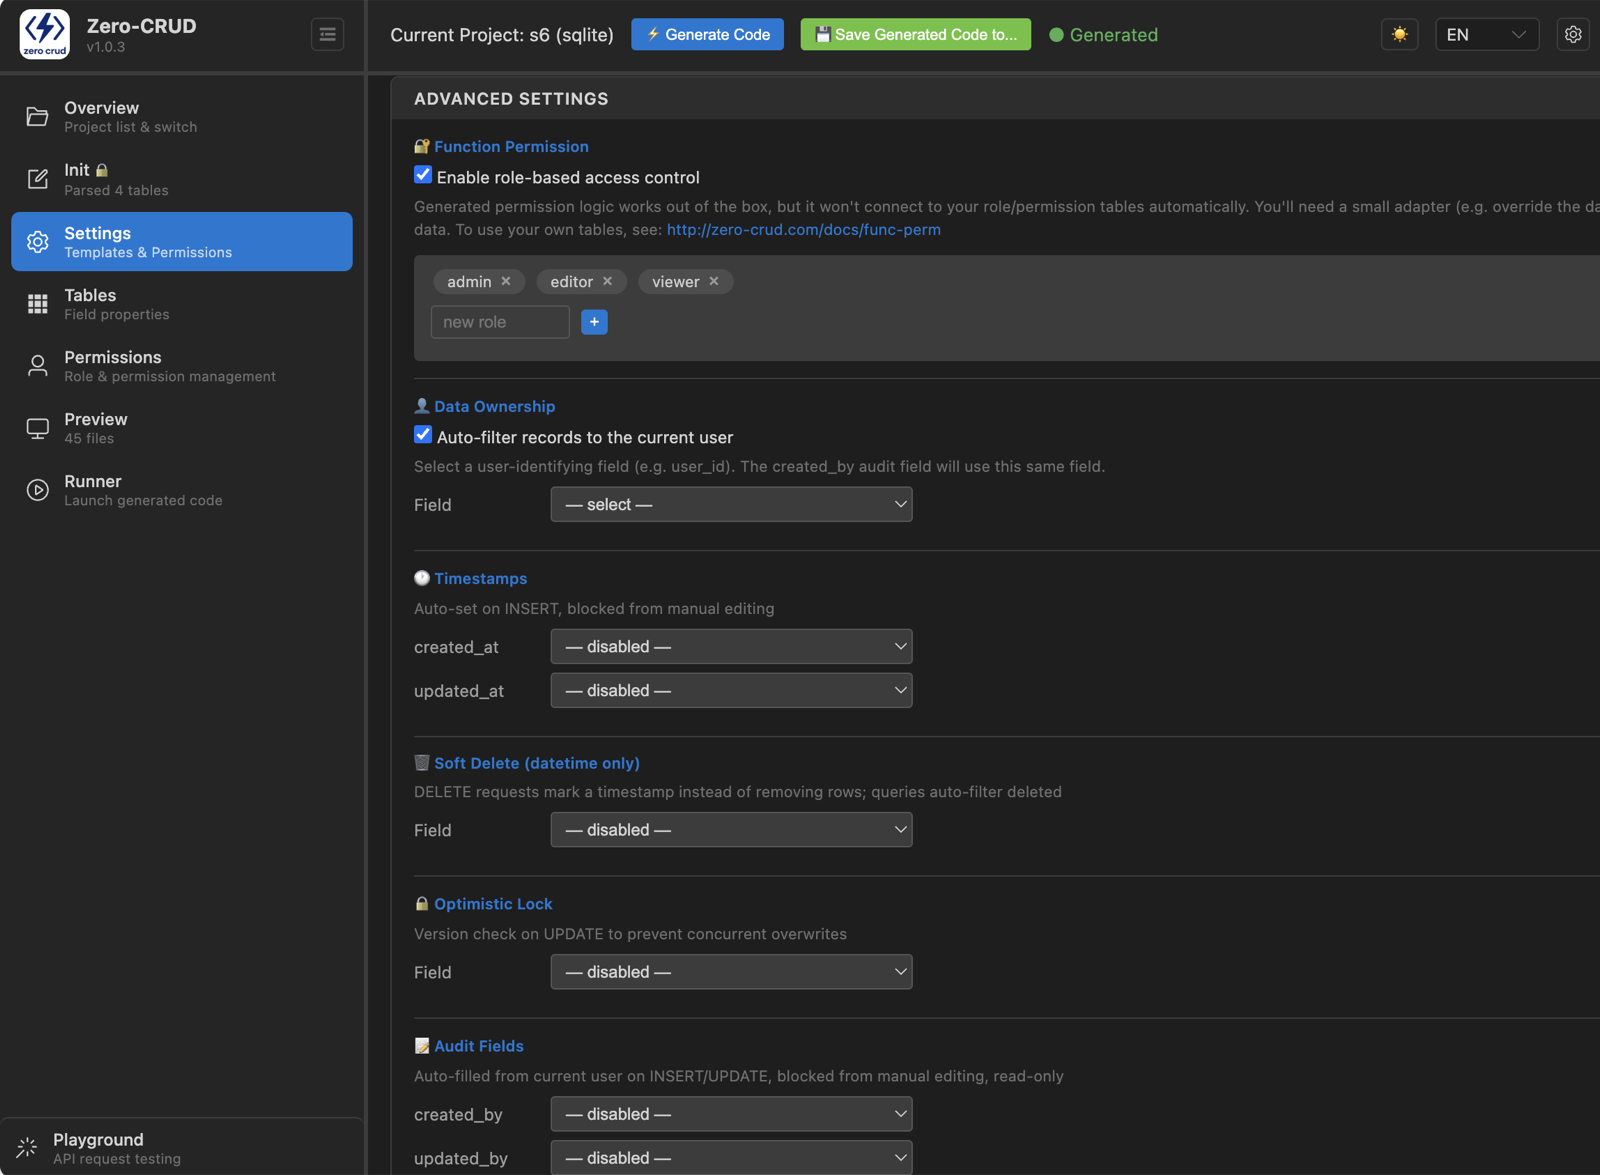
开启功能权限后,可以为系统配置一套基于角色的权限体系:
- 角色管理:默认有
admin/editor/viewer,可增删 - 权限配置:每个角色可配置——对哪些表能做哪些操作、能看哪些字段、数据按什么隔离
- 配置集中在生成的
permissions.json,改配置即生效,不用改业务代码
详细配置入口与对接方法见《权限对接方法》。
自动时间戳
是什么:把表里的创建时间、更新时间等字段作为系统字段,由系统自动维护。
开启后:表上有 created_at 字段时,插入自动填写;有 updated_at 字段时,更新自动刷新。你不需要在业务代码里管这些时间戳。
适合场景:几乎所有需要记录时间的业务。
软删除
是什么:删除不物理清掉数据,而是打标记。
开启后:表上有软删除标记字段(通常命名为 deleted_at)时,DELETE 变成标记删除,列表查询自动过滤已删除记录。
适合场景:需要保留操作痕迹、可恢复数据的业务(订单、用户、内容等)。
乐观锁
是什么:用版本字段防止并发覆盖。
开启后:表上有版本字段(通常命名为 version)时,更新会校验版本,发现并发修改则拒绝,避免”最后写入覆盖先写入”。
适合场景:多人并发编辑同一记录的敏感业务。
审计
是什么:记录每条数据是谁创建、谁最后修改。
开启后:表上有审计字段(通常命名为 created_by / updated_by)时,随当前登录用户自动写入,形成操作人追溯。
适合场景:需要知道”谁改了什么”的业务,配合登录体系使用。
数据所有权
是什么:按数据归属隔离可见范围。
开启后:指定一个数据归属字段(通常为标识用户的字段,如 user_id),启用后数据按归属用户隔离——用户只能看到属于自己的数据。
适合场景:多用户数据隔离、个人工作区。
常见问题
- 为什么高级设置是灰的? 免费版锁定,升级订阅后解锁。
- 开启后要重新生成吗? 要。生成代码时这些设置才落到实际输出。
- 系统字段会出现在我的业务查询里吗? 有该字段的表会,且由系统自动维护,你不需要手动写;没有该字段的表不会出现。